Dawno nie widziałem tak ładnego plakatu do kultowego anime Ghost in the Shell
Plakat był dostępny na https://spoke-art.com/products/rory-kurtz-ghost-in-the-shell
🙁
Dawno nie widziałem tak ładnego plakatu do kultowego anime Ghost in the Shell
Plakat był dostępny na https://spoke-art.com/products/rory-kurtz-ghost-in-the-shell
🙁
Nowa wersja mojego AutoIt Obfuscator do obfuskacji i zabezpieczania skryptów AutoIt przed dekompilacją i analizą metodami inżynierii wstecznej.
Zmiany:
$oSheet.Cells(1, $c + 1).Value = $headers[$c], $oSheet.Rows(1).Font.Bold = True oraz $oSheet.Columns("A:F").AutoFit()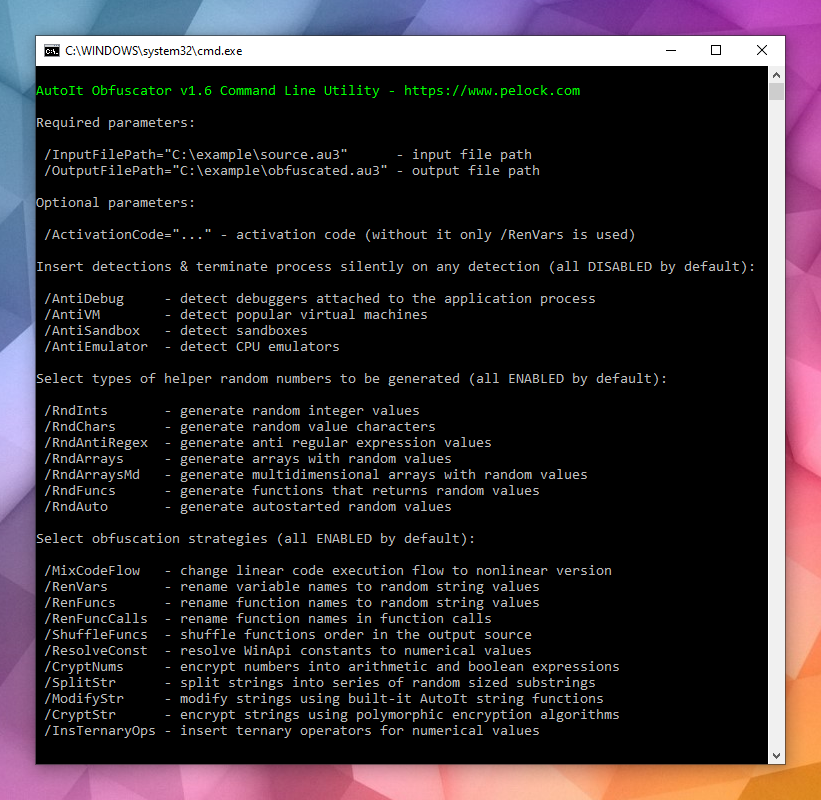
PS. Licznik obfuskacji przekroczył 60000.
Właśnie opublikowałem Python Obfuscator do obfuskacji, wirtualizacji i zabezpieczania skryptów Pythona przed analizą wsteczną i rekonstrukcją w AI.
Narzędzie posiada wygodny interfejs online do obfuskacji, narzędzia okienkowe i konsolowe dla Windows i Linuxa, pakiety SDK oraz rozszerzenie dla Visual Studio Code i edytorów AI, jak np. Cursor.
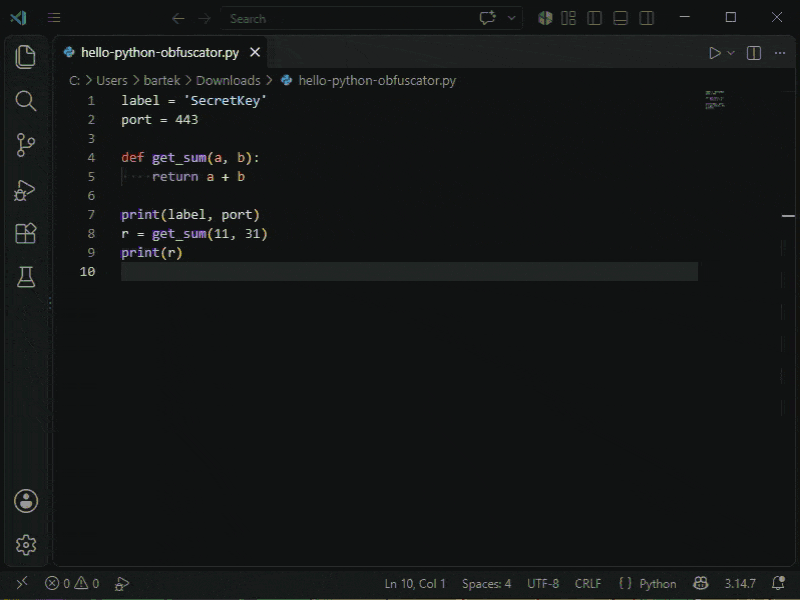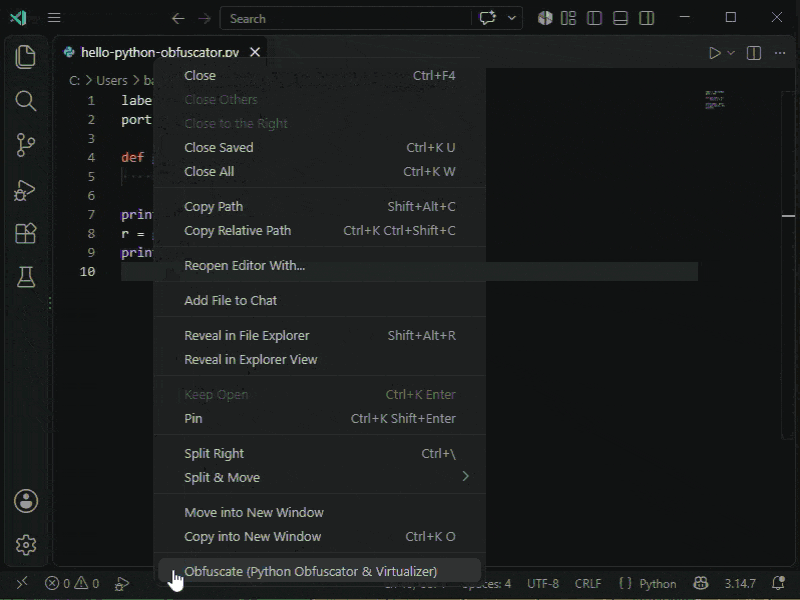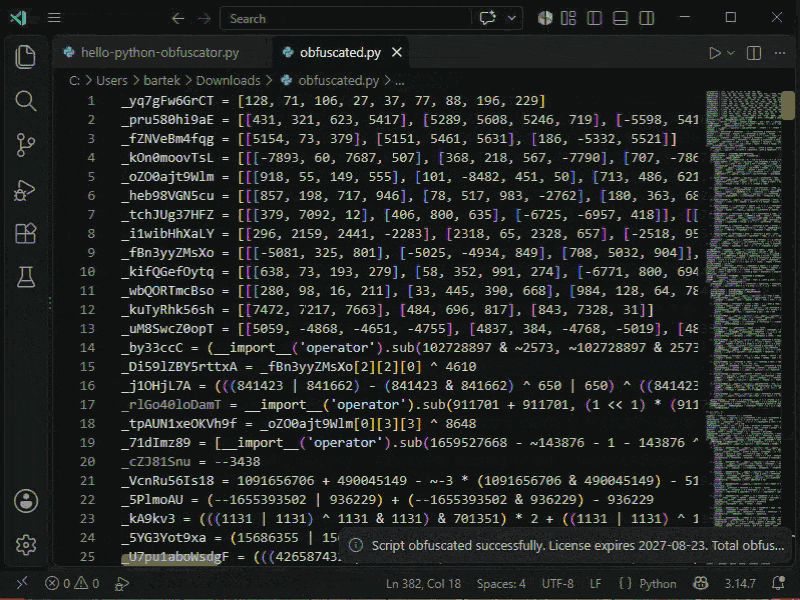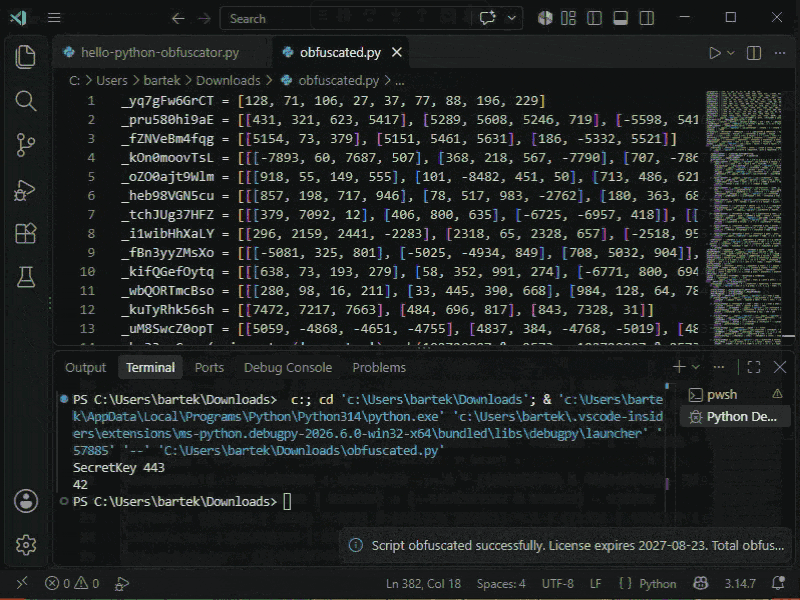
Python Obfuscator oferuje ponad 50+ metod obfuskacji:
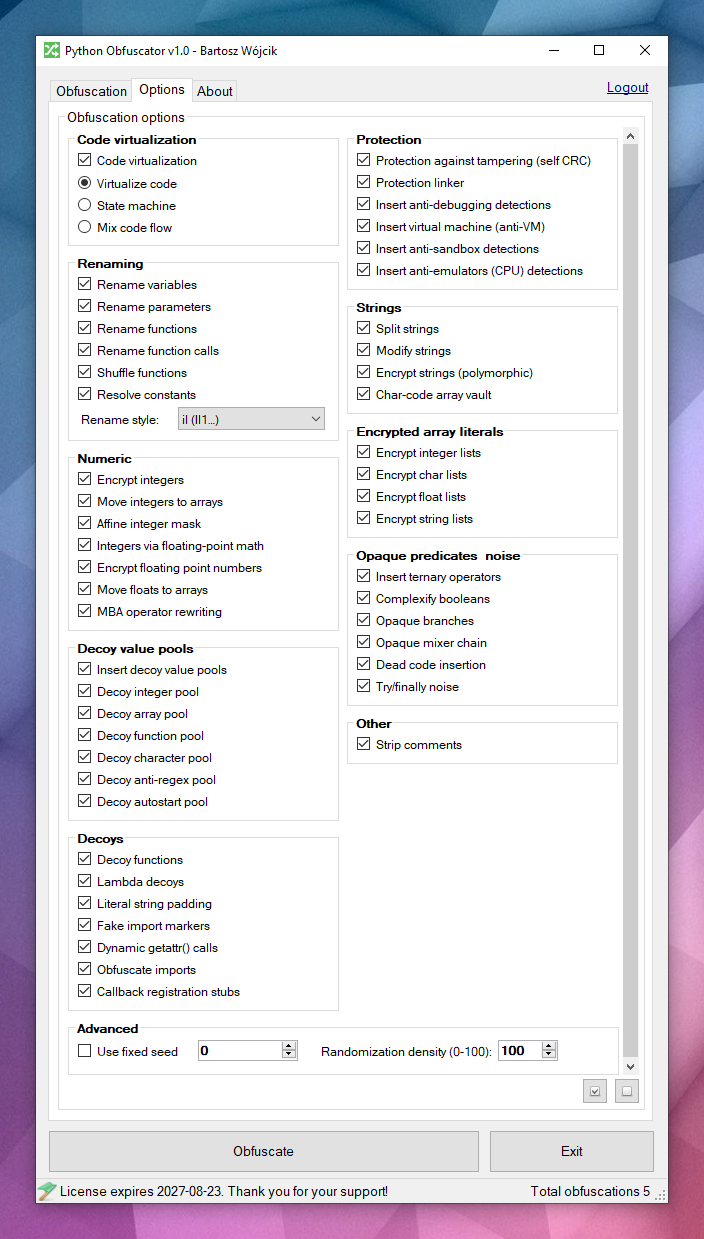
Posiada również dedykowaną bibliotekę dekoratorów Pythona, pozwalającą wykluczyć z dowolnych metod i klas wybrane lub wszystkie strategie obfuskacyjne:
import obfuscator

@obfuscator.skip(obfuscator.ENCRYPT_STRINGS, obfuscator.STATE_MACHINE)
def handshake(secret: str) -> str:
    return secret

@obfuscator.skip()
class JakasWaznaKlasa:
    def verify(self):
        return True
David Plummer, były programista Microsoft, opublikował ciekawy wpis dotyczący znanego klucza aktywacyjnego dla Windows XP oraz wykorzystanych metod zabezpieczających proces aktywacji Windowsa. Obowiązkowy wpis dla każdego crackera 🙂
PS. David jest autorem oryginalnego menedżera zadań w Windows XP, co często jest mu wypominane, bo się przechwalał tym na lewo i prawo, więc postanowił to wykorzystać i stworzył wielosystemowego menedżera TMOG
Dzisiaj opublikowałem rozszerzenie mojego obfuscatora PowerShell dla edytora Visual Studio Code (VS Code) oraz kompatybilnych z Open VSX, jak np. Cursor.
Po instalacji wystarczy kliknąć prawym klawiszem zakładkę skryptu PowerShell i wybrać Obfuscate lub wpisać komendę /obfuscate

I tyle, wszystko gra i buczy :). A jeszcze jakby ktoś chciał sobie podejrzeć źródła rozszerzenia, to dostępne są na GitHubie:
https://github.com/PELock/PowerShell-Pro-Obfuscator-VSCode-Extension
Pozdro hakery.
Świetna prezentacja naszej rodaczki Hasherezade z konferencji Black Hat 2026 (autora narzędzi jak PE-bear, PE-sieve, tiny-tracer i innych), opisująca etapy deobfuskacji malware napisanego w JS, zobfuskowanego na poziomie kodu źródłowego i na poziomie bytecodu